گروه فناوری و تحول دیجیتال سدید

احراز هویت چندعاملی سدید

SADID MFA / امنیت هویت

احراز هویت مطمئن.
دسترسی تحت کنترل.

احراز هویت چندعاملی سدید

دسترسی به سامانه‌های سازمانی با یک مرحلهٔ تأیید مستقل از گذرواژه محافظت می‌شود؛ هویت درخواست‌کننده، پیش از اعطای دسترسی بررسی می‌شود.

آشنایی با فرایند ورود
تأیید هویت کاربران · حفاظت از دسترسی سازمانی
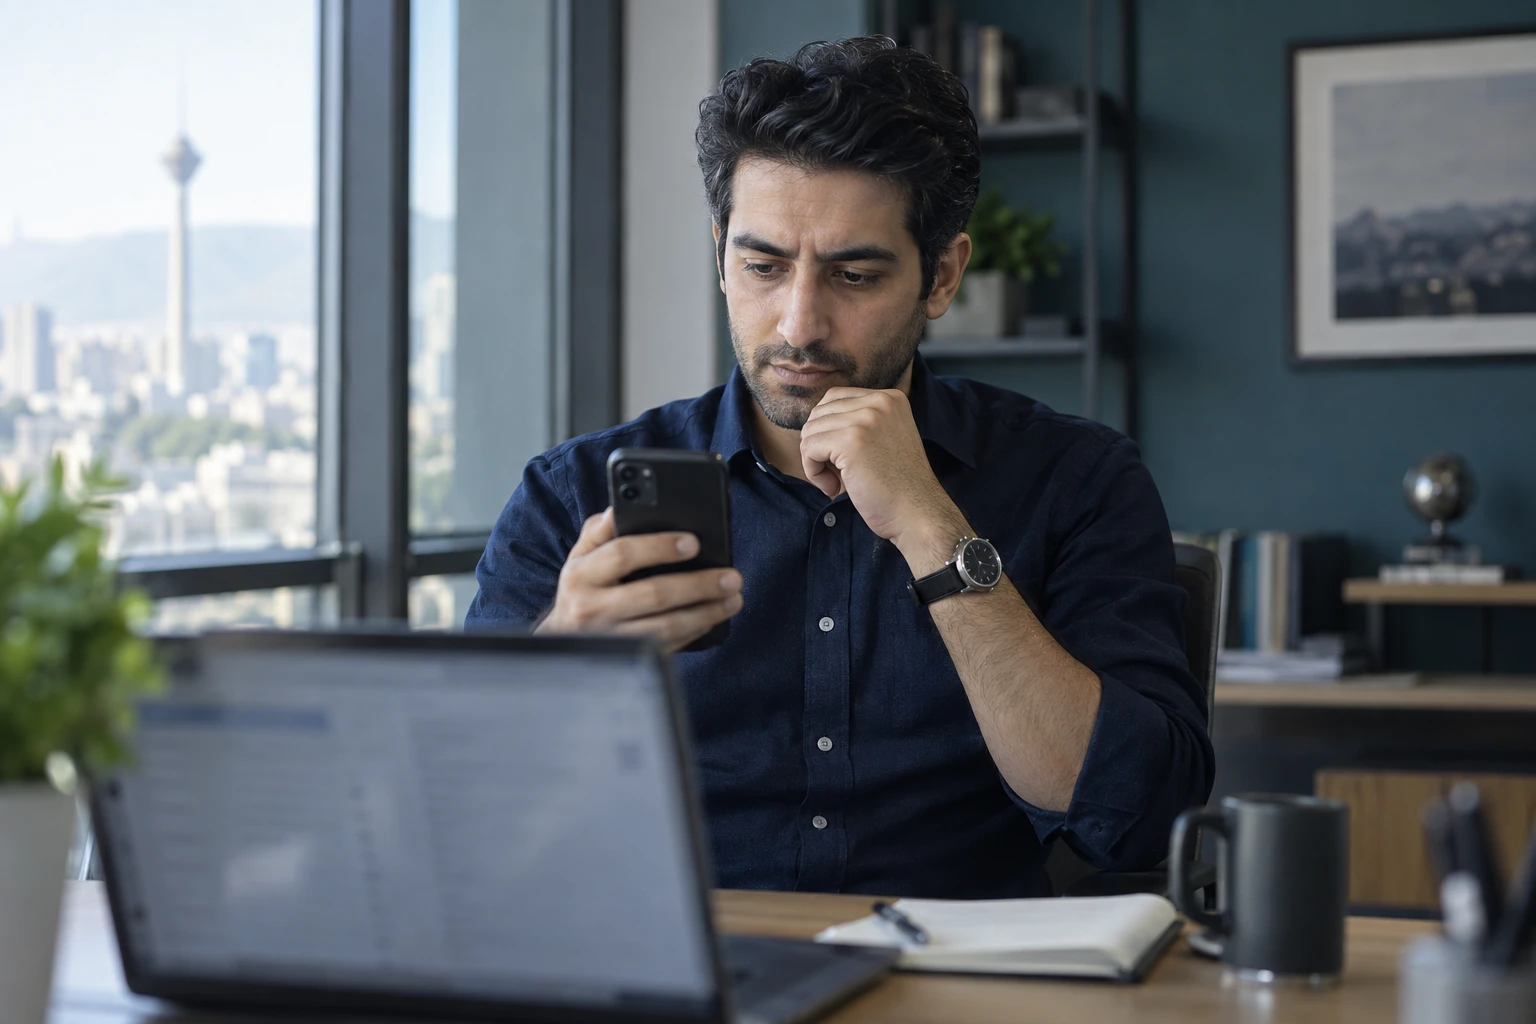
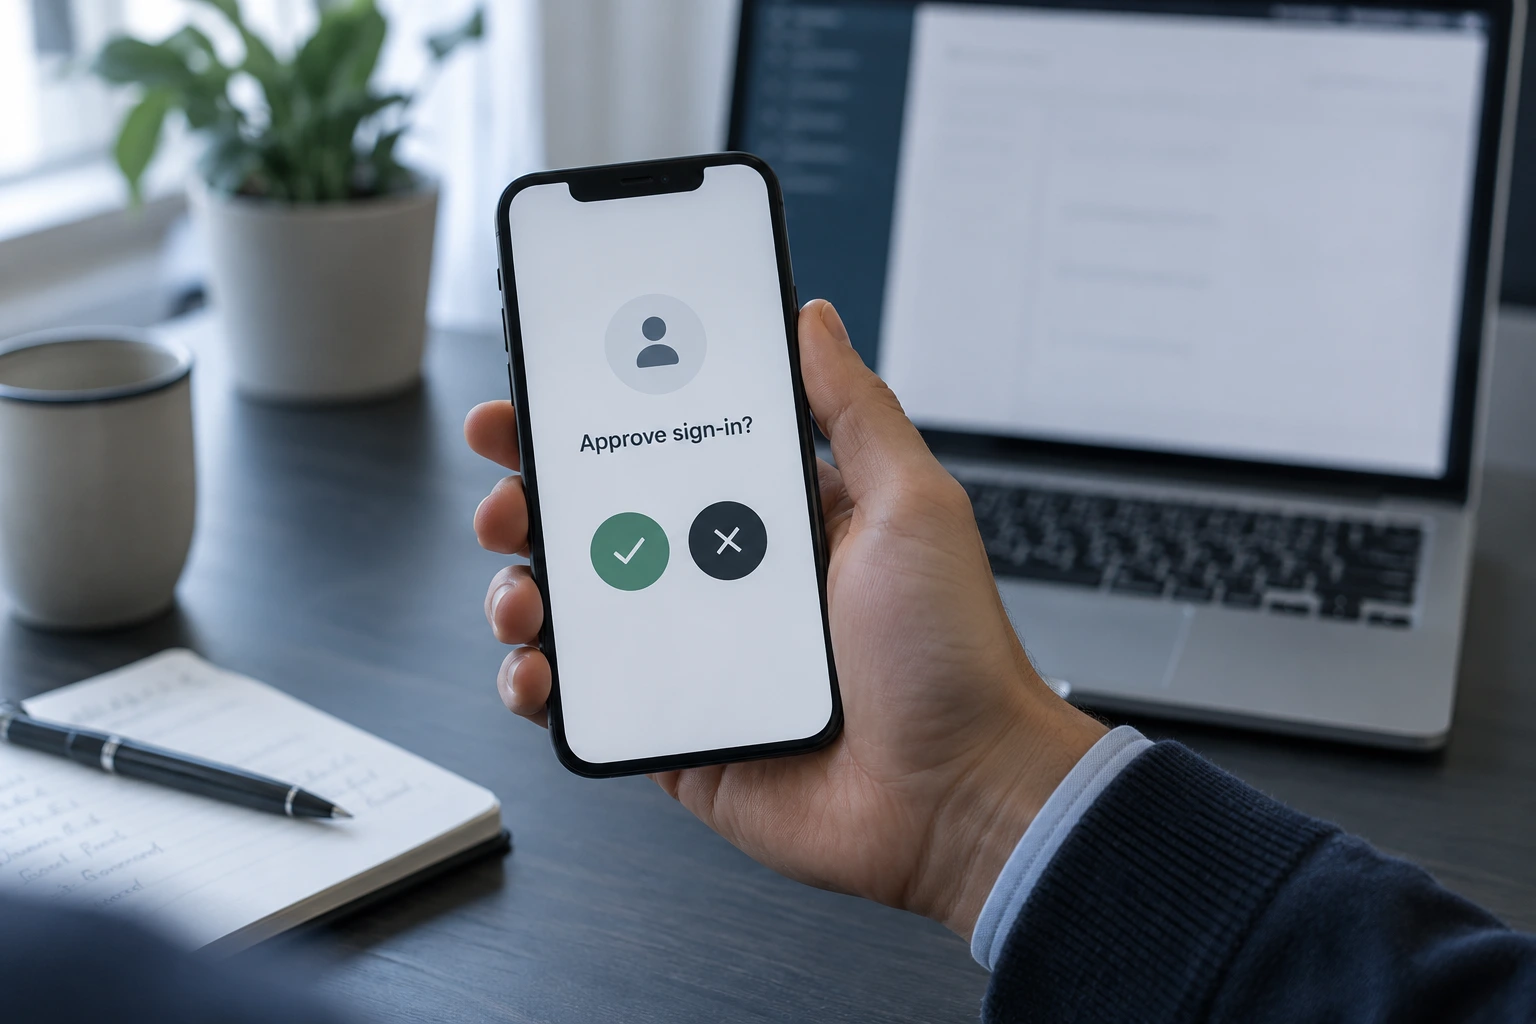
کارشناس سازمان در حال استفاده از موبایل کنار لپ‌تاپ
امنیت از تأیید هویت آغاز می‌شود

یک لایهٔ بیشتر؛ برای مهم‌ترین دسترسی‌ها

کارکنانسامانه‌های سازمانیخدمات آنلاین
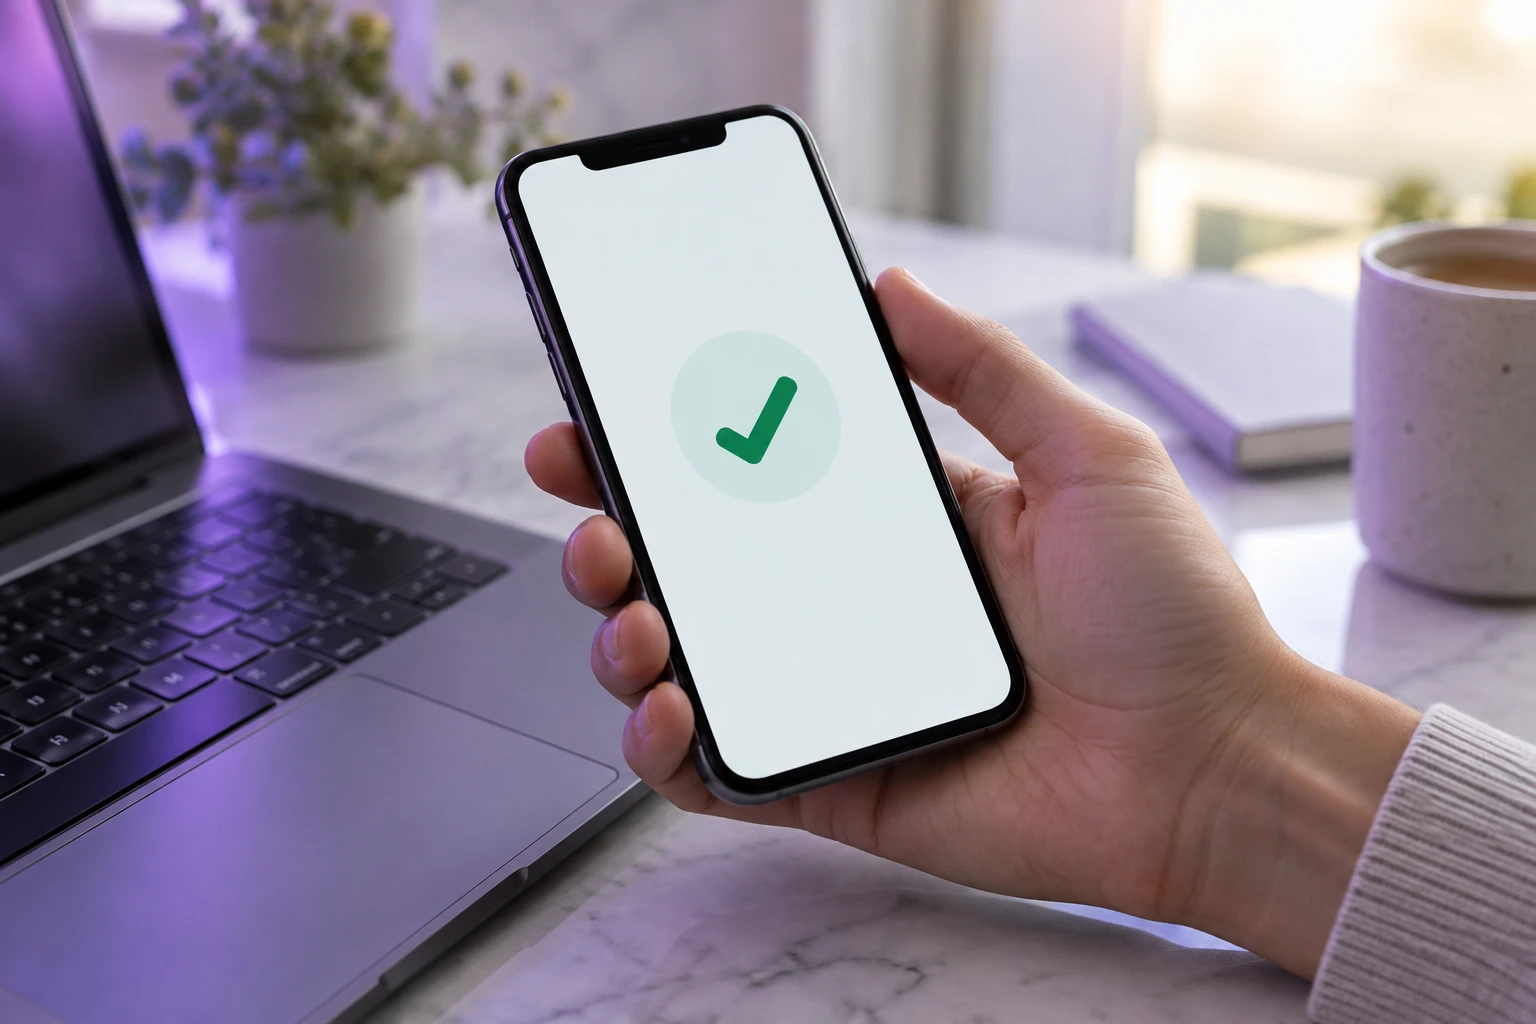
تأیید ورود با تلفن همراه
هویت در لحظهٔ ورود تأیید می‌شود.
تجربهٔ ورود

یک تأیید کوتاه،
پیش از دسترسی.

پس از آغاز ورود، هویت با روش تعیین‌شده بررسی می‌شود. این مرحله با نیاز هر گروه از کاربران هماهنگ می‌شود.

1ورود به سامانه آغاز می‌شود
2هویت با عامل دوم تأیید می‌شود
3دسترسی پس از تأیید اعطا می‌شود
آشنایی با روش‌های تأیید هویت
روش‌های احراز هویت

هر موقعیت، یک مسیر برای تأیید هویت

با انتخاب هر موقعیت، مراحل تأیید هویت و ملاحظات اجرایی روش مربوط نمایش داده می‌شود.

بررسی اعلان تأیید ورود روی تلفن همراه
از نگاه کاربر

درخواست پیش از تأیید بررسی می‌شود

درخواست ورود روی تلفن همراه نمایش داده می‌شود و پس از بررسی، تأیید یا رد می‌شود. به این ترتیب، تأیید ورود روزمره در همان دستگاه انجام می‌شود.

  1. درخواست باز می‌شود
  2. جزئیات ورود بررسی می‌شود
  3. درخواست تأیید یا رد می‌شود
انتخاب نهایی روش‌ها و سازگاری با سامانه‌های سازمان در ارزیابی فنی و پایلوت مشخص می‌شود.
امنیت فراتر از گذرواژه

وقتی ورود، نیاز به اطمینان بیشتری دارد

در چهار موقعیت رایج، نقش عامل دوم و اقدامات مکمل بررسی می‌شود.

رمز عبور درست است.
اما آیا این خودِ کاربر است؟

اگر گذرواژه در اختیار فرد دیگری قرار بگیرد، ورود نباید تنها به دانستن همان رمز وابسته باشد.

یک مدرک مستقل،
پیش از ادامهٔ ورود.

ارائهٔ عامل دیگری نیز الزامی می‌شود؛ نوع این عامل بر اساس سیاست سازمان انتخاب می‌شود.

اقدام مکمل

گذرواژهٔ افشاشده تغییر داده می‌شود و نشست‌های فعال حساب بررسی می‌شود.

1

اعلان ورود بدون درخواست معتبر دریافت شده است.

یک درخواست ناخواسته، دلیل کافی برای مکث و بررسی است.

در روش اعلان موبایل، امکان رد درخواست ناشناس فراهم می‌شود.

اقدام پیشنهادی

درخواست ناشناس رد می‌شود و برای بررسی منشأ آن، موضوع به پشتیبانی گزارش داده می‌شود.

2

دسترسی به اطلاعات حساس برای این حساب تعریف شده است.

سطح اطمینان متناسب با هر حساب تعیین می‌شود.

روش تأیید بر اساس حساسیت نقش و سامانه انتخاب می‌شود.

اقدام پیشنهادی

مجوزها به حد نیاز محدود می‌شود و دسترسی حساب به‌طور دوره‌ای بازبینی می‌شود.

3

نقش همکار تغییر کرده یا همکاری تمام شده است.

دسترسی متناسب با تغییر مسئولیت‌های فرد بازتنظیم می‌شود.

عوامل ثبت‌شده و مسیرهای ورود حساب باید بازبینی شوند.

اقدام پیشنهادی

دسترسی‌ها و نشست‌های قبلی مطابق فرایند تغییر نقش یا خروج لغو می‌شود.

MFA بخشی از دفاع چندلایه است؛ در کنار سیاست دسترسی، آموزش کاربران و رسیدگی به رویدادها.

مدیریت فناوری اطلاعات

دید یکپارچه.
کنترل دقیق‌تر.

MFA در معماری مدیریت هویت، در کنار ورود یکپارچه، سیاست‌های دسترسی و بررسی رویدادها به کار گرفته می‌شود.

  • کاربران و سامانه‌های مشمول مشخص می‌شوند
  • روش تأیید برای گروه‌های مختلف تعریف می‌شود
  • مسیر پشتیبانی و بازیابی دسترسی طراحی می‌شود
کارشناس فناوری اطلاعات در محیط عملیاتی سازمان
معماری هویت و دسترسی

MFA در کنار اجزای دیگر امنیت سازمان

هویت و نقش کاربر

امکان آغاز ورود بر اساس منبع هویت، وضعیت حساب و نقش سازمانی تعیین می‌شود.

سیاست تأیید هویت

روش و شرایط تأیید، با توجه به گروه کاربری و حساسیت دسترسی تعریف می‌شود.

سامانهٔ مقصد

پس از تأیید هویت، مجوز انجام عملیات همچنان باید توسط سازوکار کنترل دسترسی سامانه اعمال شود.

رویداد و رسیدگی

با ثبت و بررسی رویدادهای مرتبط، درخواست‌های نامعمول و مشکلات ورود بررسی می‌شود.

در احراز هویت، هویت کاربر بررسی می‌شود؛ در کنترل مجوز، عملیات مجاز تعیین می‌شود. هر دو در طراحی لحاظ می‌شوند.

کاربردهای سازمانی

سناریوی دسترسی بر اساس محیط کار تعریف می‌شود

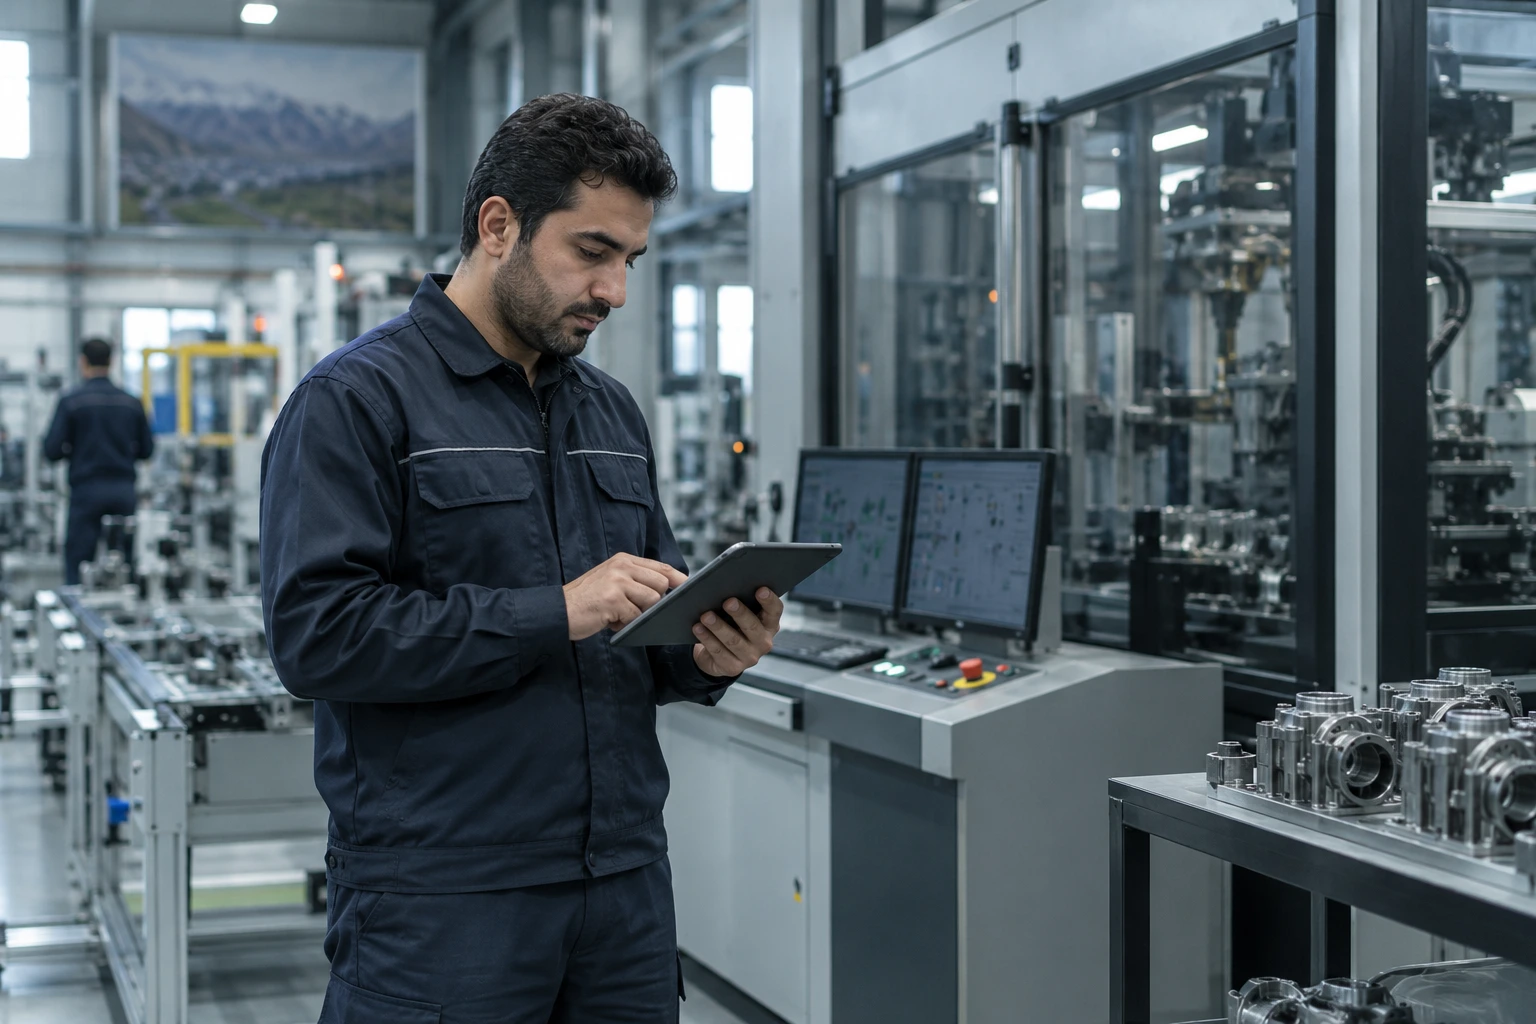
کارشناس صنعتی در حال کار با تبلت در محیط تولید
دسترسی سازمانی، از دفتر مرکزی تا محیط عملیاتی
1

سازمان‌ها و نهادها

ورود کارکنان، پیمانکاران و کاربران بیرونی به خدمات داخلی، نیازمند مرزبندی روشن نقش‌هاست.

تفکیک گروه‌ها و بازبینی چرخهٔ دسترسی
2

بانک و خدمات مالی

حساب‌های حساس و دسترسی به خدمات آنلاین باید با الزامات امنیتی هر سامانه ارزیابی شوند.

ارزیابی روش تأیید برای دسترسی‌های حساس
3

آموزش و دانشگاه

به‌دلیل تغییر دوره‌ای جمعیت کاربران و تنوع دستگاه‌ها، ثبت عامل و پشتیبانی با توجه بیشتری طراحی می‌شود.

ثبت عامل و مدیریت کاربران موقت
4

تولید و صنعت

کاربران شیفتی، شعب و محیط‌های دارای محدودیت ارتباطی به سناریوهای ورود متناسب نیاز دارند.

بررسی شبکه، دستگاه و شرایط محیط عملیاتی
استقرار و بهره‌برداری

از شناخت زیرساخت تا استقرار کنترل‌شده

پیش از فعال‌سازی گسترده، مسیر ورود در مقیاس محدود ارزیابی می‌شود.

اجرای موفق، تنها به فعال‌کردن یک گزینهٔ امنیتی محدود نمی‌شود. سازگاری سامانه‌ها، آمادگی کاربران، فرایند بازیابی و مسئولیت تیم پشتیبانی باید از ابتدا روشن باشد.

جلسهٔ کارشناسان برای بررسی معماری دسترسی
1

ارزیابی و تعیین دامنه

فهرست سامانه‌ها، گروه‌های کاربری، دستگاه‌ها و شرایط شبکه تهیه می‌شود. دسترسی‌های حساس در اولویت بررسی قرار داده می‌شوند.

خروجی: دامنهٔ اجرا و معیارهای پذیرش
2

طراحی سیاست و پایلوت

روش‌های تأیید، ثبت عامل و بازیابی با گروهی محدود آزموده می‌شوند. خطاهای ورود و نیازهای پشتیبانی بررسی می‌شوند.

خروجی: سیاست تأییدشده و نتایج پایلوت
3

استقرار مرحله‌ای

گروه‌های بعدی با برنامهٔ اطلاع‌رسانی و آموزش به فرایند افزوده می‌شوند. مسیر پشتیبانی نیز مشخص می‌شود.

خروجی: برنامهٔ فعال‌سازی و راهنمای کاربر
4

بازبینی و بهبود

سیاست‌ها و فرایندهای عملیاتی بر اساس رویدادها، تجربهٔ کاربران و تغییرات سامانه‌ها بازبینی می‌شوند.

خروجی: اقدامات اصلاحی و بازبینی دوره‌ای
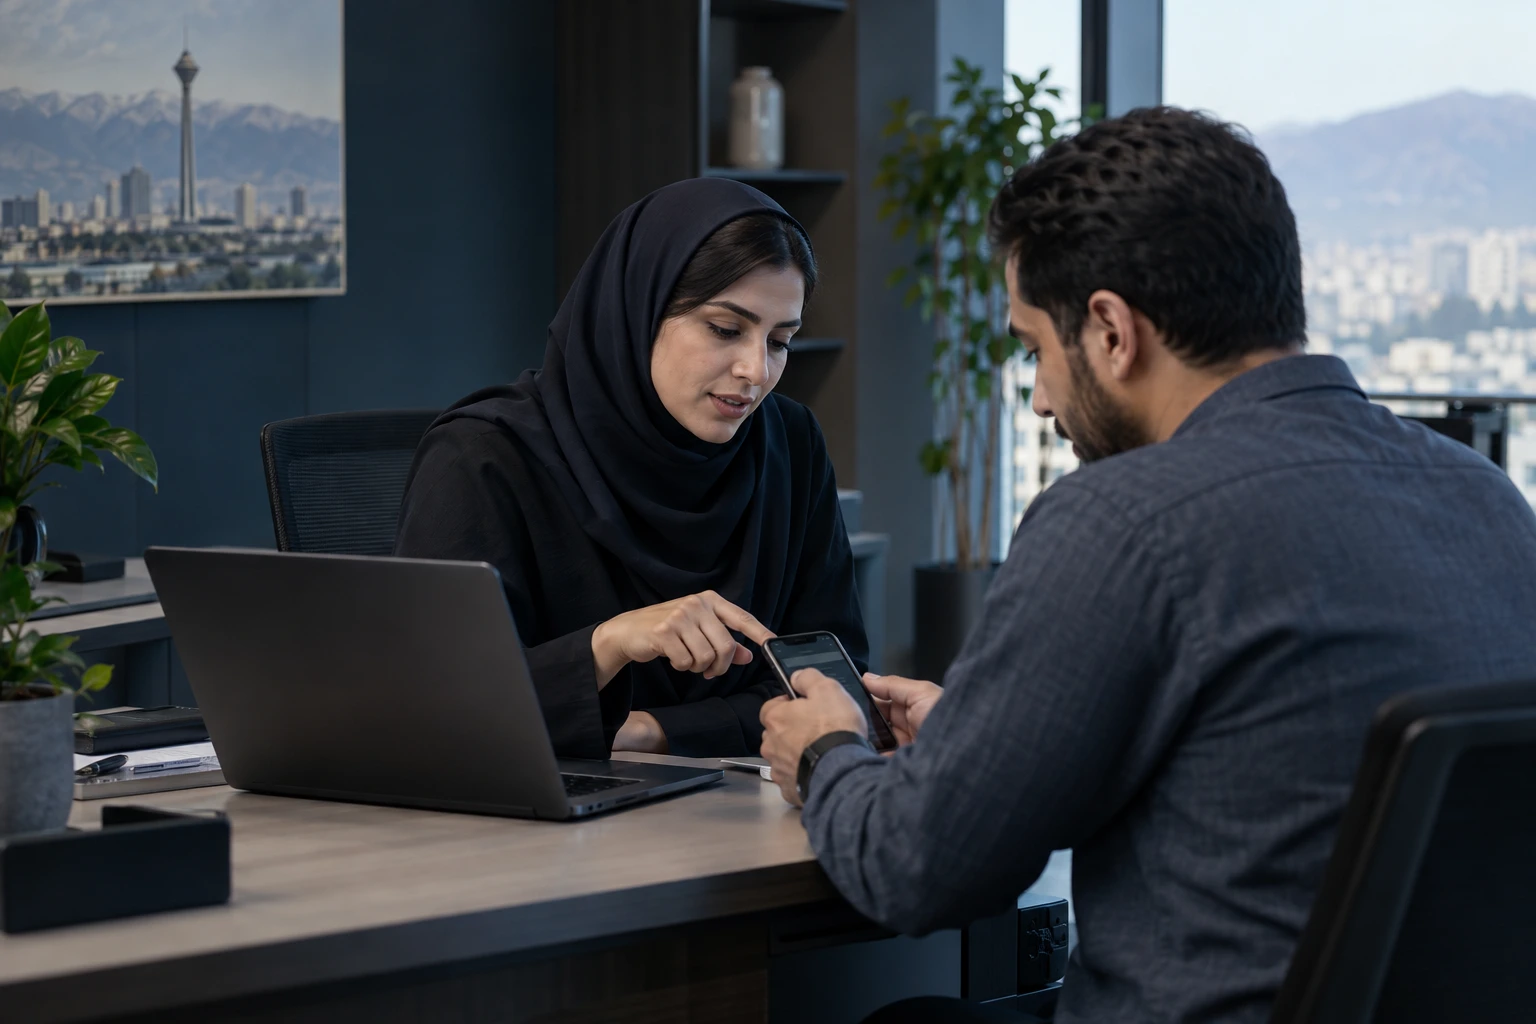
کارشناس پشتیبانی در حال راهنمایی ثبت مجدد دستگاه
تداوم دسترسی و پشتیبانی

بازیابی دسترسی،
بخشی از طراحی امنیت است.

برای گم‌شدن گوشی، تعویض دستگاه یا از دست‌رفتن عامل، مسیر بازیابی از پیش تعریف می‌شود و پیش از استقرار به کاربران اعلام می‌شود.

  1. هویت فرد از مسیر مورد تأیید سازمان دوباره بررسی می‌شود
  2. عامل قبلی لغو و دسترسی‌های مرتبط بررسی می‌شود
  3. عامل جدید ثبت و به صاحب حساب اطلاع داده می‌شود
راهنمای ارزیابی

پرسش‌های فنی و اجرایی

نکات فنی و اجرایی پیش از انتخاب و استقرار بررسی می‌شوند.

تفاوت MFA و 2FA چیست؟

در MFA، از دو یا چند دستهٔ مستقل عامل هویتی استفاده می‌شود. در احراز هویت دوعاملی یا 2FA، دو عامل به کار گرفته می‌شود.

آیا همهٔ روش‌ها به اینترنت نیاز دارند؟

پس از ثبت حساب، کد TOTP بدون اتصال اینترنت تولید می‌شود؛ دسترسی به سامانهٔ مقصد ممکن است همچنان از طریق شبکه انجام شود. اعلان موبایل از طریق ارتباط شبکه دریافت می‌شود.

اگر گوشی کاربر گم شود چه می‌شود؟

مسیر بازیابی باید از پیش تعریف شود: هویت دوباره بررسی، عامل قبلی غیرفعال و عامل جدید مطابق سیاست سازمان ثبت می‌شود.

آیا اتصال به هر سامانه‌ای ممکن است؟

امکان اتصال به پروتکل‌ها، نسخه و معماری سامانه وابسته است. سازگاری باید در مرحلهٔ ارزیابی و پایلوت بررسی شود.

آیا فعال‌سازی MFA جایگزین کنترل مجوزهاست؟

خیر. تأیید هویت به‌معنای مجازبودن همهٔ عملیات نیست. سطح دسترسی به داده‌ها و عملیات باید جداگانه و بر اساس نقش کاربر اعمال شود.

چه مواردی در پایلوت بررسی می‌شود؟

ثبت عامل، ورود موفق و ناموفق، محدودیت شبکه، تعویض دستگاه، بازیابی و تجربهٔ تماس با پشتیبانی باید در گروهی نماینده از کاربران ارزیابی شود.

آیا دو گذرواژه به‌معنای دو عامل است؟

خیر. دو مدرک از یک دسته لزوماً به‌عنوان دو عامل مستقل پذیرفته نمی‌شوند. گذرواژه و پرسش امنیتی در دستهٔ «دانستنی» طبقه‌بندی می‌شوند.

نیازهای احراز هویت در یک جلسه بررسی می‌شود.

درخواست مشاوره برای ارزیابی نیازهای سازمان ثبت می‌شود.

وبلاگ سدید MFA

آخرین مطالب